Domain datenbanktabelle.de kaufen?
Wir ziehen mit dem Projekt
datenbanktabelle.de um.
Sind Sie am Kauf der Domain
datenbanktabelle.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain datenbanktabelle.de kaufen?
Was sagt der Case Mix Index aus?
Was sagt der Case Mix Index aus? Der Case Mix Index ist ein Maß dafür, wie komplex die Fälle in einem Krankenhaus sind. Er wird berechnet, indem die Schwere der Erkrankungen der Patienten berücksichtigt wird. Ein hoher Case Mix Index deutet darauf hin, dass das Krankenhaus viele Patienten mit komplexen Gesundheitsproblemen behandelt. Ein niedriger Case Mix Index hingegen zeigt an, dass die Patienten eher weniger schwere Erkrankungen haben. Insgesamt gibt der Case Mix Index Aufschluss über die Art und Schwere der Fälle, mit denen ein Krankenhaus konfrontiert ist. **
Welche Übungsaufgaben benötigt ein Anfänger für die while-Schleife, switch-case, for-Schleife und do-while-Schleife?
Ein Anfänger könnte Übungsaufgaben für die while-Schleife verwenden, um das Konzept des wiederholten Ausführens von Code zu verstehen. Zum Beispiel könnte er eine Aufgabe erhalten, bei der er eine while-Schleife verwendet, um die Zahlen von 1 bis 10 auszugeben. Für die switch-case-Struktur könnte ein Anfänger Übungsaufgaben verwenden, um das Konzept der bedingten Anweisungen zu üben. Zum Beispiel könnte er eine Aufgabe erhalten, bei der er eine switch-case-Struktur verwendet, um den Wochentag basierend auf einer Zahl auszugeben. Für die for-Schleife könnte ein Anfänger Übungsaufgaben verwenden, um das Konzept der Schleifensteuerung zu üben. Zum Beispiel könnte er eine Aufgabe erhalten, bei der er eine for-Schleife verwendet, um die Summe **
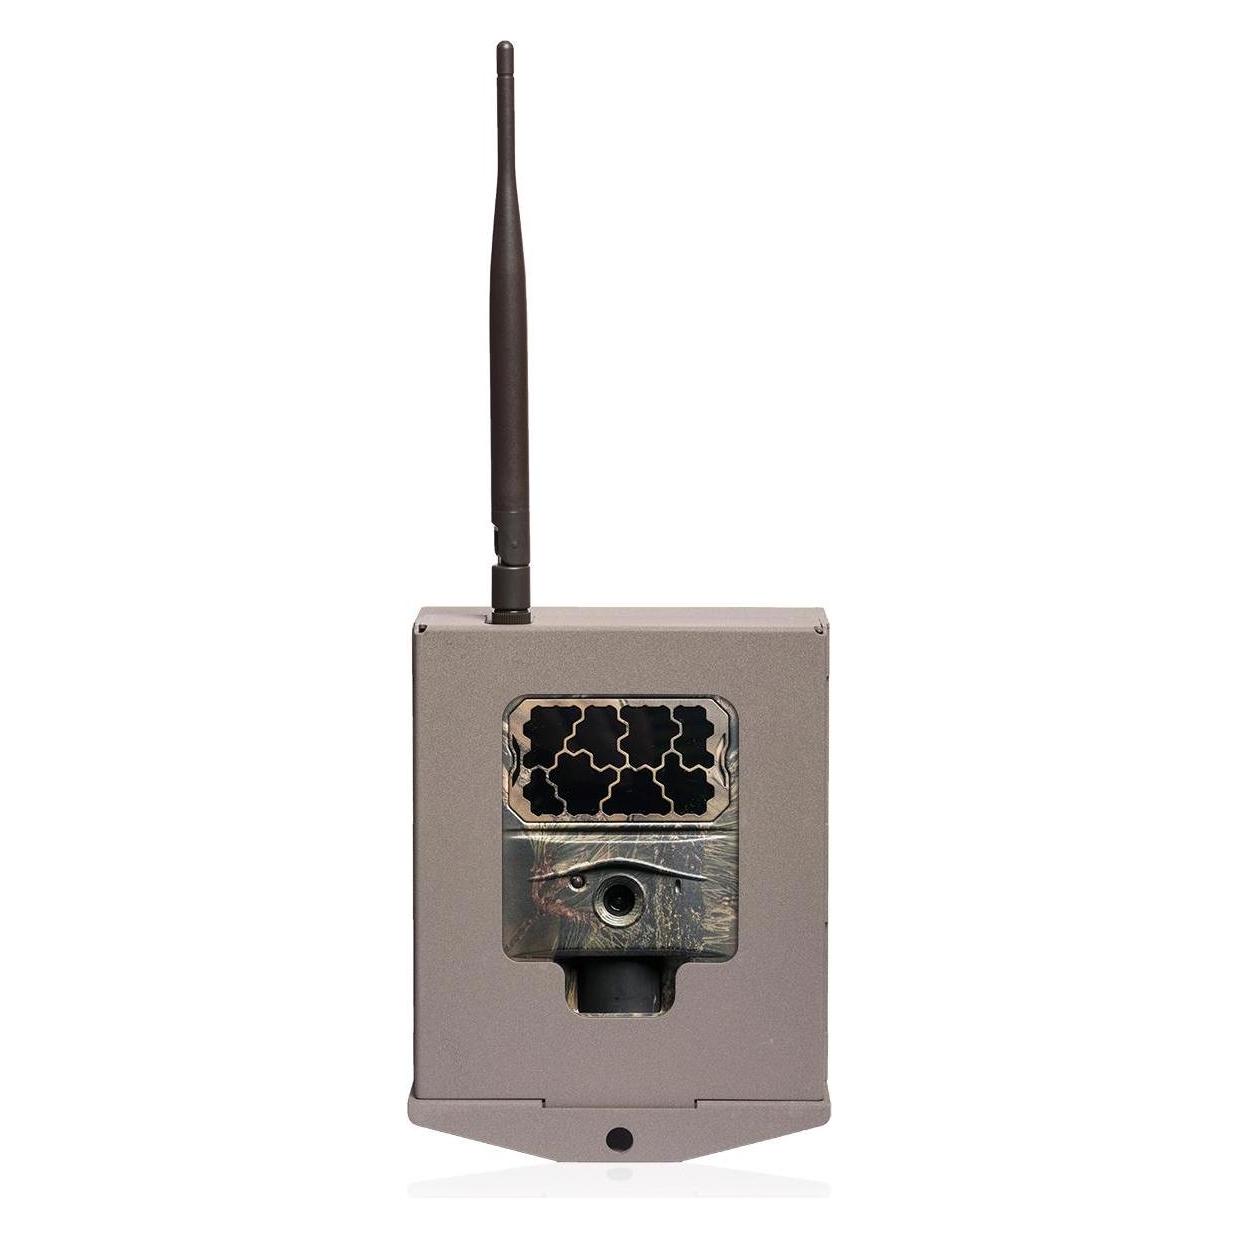
Ähnliche Suchbegriffe für Seissiger-Security-Case-For
Top-Angebote
Produkte zum Begriff Seissiger-Security-Case-For:
-
Reilly, Daniel: Math for SecurityMath for Security , From Graphs and Geometry to Spatial Analysis , > , Erscheinungsjahr: 20231024, Autoren: Reilly, Daniel, Themenüberschrift: COMPUTERS / Security / Cryptography, Keyword: security gifts;cybersecurity gifts;math gifts;educational gifts;nerd gifts;gift books;tech gifts;gifts for nerds;geek gifts;gifts for geeks;applied maths;maths;computational geometry;pentesting;penetration testing;blue team;python projects;cryptography;data security;python;statistics;graph theory;applied math;ethical hacking;information security;hacking;cybersecurity;security;math;mathematics;technology;computer;computers;math books;numbers;code;coding;coding for kids;hackers;math book;privacy, Fachschema: Datenverarbeitung / Datenverschlüsselung, Kryptografie~Kryptologie~Mathematik~Programmiersprachen~Kryptografie~Verschlüsselung~Mathematik / Informatik, Computer, Fachkategorie: Kodierungstheorie und Verschlüsselung (Kryptologie)~Angewandte Mathematik~Programmier- und Skriptsprachen, allgemein~Kryptografie, Verschlüsselungstechnologie~Computernetzwerke und maschinelle Kommunikation, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 179, Höhe: 21, Gewicht: 606, Produktform: Kartoniert, Genre: Importe,37,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Total Security for BusinessSchutz für Desktops und Laptops unter Windows, Linux und Mac Mehrschichtige Sicherheit Unsere neueste Anti-Malware-Engine vereint signaturbasierte Sicherheit, heuristische und verhaltensbasierte Analysen und Cloud-basierte Verfahren, um Ihr Unternehmen vor bekannten, unbekannten und hoch entwickelten Bedrohungen zu schützen. Die Engine schützt alle Kombinationen aus Mac-, Linux- und Windows-Desktops und -Laptops. Überblick der Funktionen Vereinfacht die Sicherheitsverwaltung über eine einzige Konsole. Bietet automatische EDR-Funktionen gegen die neuesten Cyberbedrohungen. Erhöht die Produktivität von Unternehmen durch Schutz vor Spam. Schützt den E-Mail- und Webverkehr am Gateway. Reduziert das Risiko von Angriffen, indem es die Sicherheit der Arbeitsplatzrechner im Unternehmen erhöht. Verschlüsselt Daten, um den Verlust vertraulicher Informationen zu verhindern. Beseitigt Schwachstellen und blockiert Einfallstore für Angriffe. Unterstützt Ihre Maßnahmen zur Einhaltung gesetzlicher Vorschriften Effizientere Sicherheits-Updates Da Cyberkriminelle ständig neue und komplexere Malware in Umlauf bringen, stellen wir unsere Datenbank-Updates viel häufiger bereit als viele andere Sicherheitsanbieter. Außerdem setzen wir hoch entwickelte Sicherheitstechnologien ein, die erheblich verbesserte Erkennungsraten garantieren und gleichzeitig die Größe der Update-Dateien verringern damit mehr von Ihrer Netzwerkbandbreite für andere Aufgaben übrig bleibt. Schutz vor unbekannten und hoch entwickelten Bedrohungen Wenn ein neues Malware-Objekt in Umlauf gebracht wird, ist das Risiko zunächst besonders hoch. Um lückenlosen Schutz vor neuen Bedrohungen zu garantieren, werden die Technologien und die Bedrohungsanalyse von Kaspersky Lab kontinuierlich weiterentwickelt. Hierdurch wird sichergestellt, dass Ihr Unternehmen auch vor den raffiniertesten neuen Bedrohungen geschützt ist. Erkennen von verdächtigem Verhalten Immer wenn ein Programm innerhalb Ihres Unternehmensnetzwerks gestartet wird, übernimmt unser Aktivitätsmonitor die Überwachung des Programmverhaltens. Wird ein verdächtiges Verhaltensmuster erkannt, wird das Programm automatisch vom Aktivitätsmonitor blockiert. Da der Aktivitätsmonitor außerdem ein dynamisches Protokoll zu den Aktivitäten in Betriebssystem, Registry etc. führt, kann er schädliche Aktionen, die die Malware vor ihrer Blockierung ausgeführt hatte, automatisch zurücksetzen. Schutz vor Exploits Die Automatic Exploit Prevention-Technologie (AEP) von Kaspersky Lab sorgt dafür, dass Schwachstellen Ihres Betriebssystems oder anderer verwendeter Programme nicht von Malware ausgenutzt werden können. AEP überwacht speziell die am häufigsten angegriffenen Programme, z. B. Microsoft Office, Internet Explorer, Adobe Reader, Java usw., um zusätzlichen Schutz vor und Überwachung auf unbekannte Bedrohungen zu bieten. Kontrolle über Programme und Verbindungen Auch wenn einige Programme nicht direkt als schädlich eingestuft werden, so gelten sie doch als hoch riskant. Oft empfiehlt es sich, die Aktivitäten solcher Anwendungen einzuschränken. Unser hostbasiertes System zur Angriffsüberwachung (HIPS, Host-Based Intrusion Prevention System) schränkt die Aktivitäten auf dem Endpoint ein, je nachdem, welche Vertrauensstufe einem Programm zugeordnet wurde. HIPS arbeitet mit unserer persönlichen Firewall zusammen, welche die Netzwerkaktivität einschränkt. Blockieren von Angriffen auf das Netzwerk Der Network Attack Blocker erkennt und überwacht verdächtige Aktivitäten in Ihrem Unternehmensnetzwerk und ermöglicht Ihnen, die Reaktion Ihres Systems auf verdächtiges Verhalten festzulegen. Die Leistungsstärke der Cloud - für noch mehr Sicherheit Millionen von Kaspersky-Nutzern haben sich entschieden, das Cloud-basierte Kaspersky Security Network (KSN) Daten über Malware und verdächtiges Verhalten auf ihren Computern sammeln zu lassen. Auch Ihr Unternehmen kann von einem verbesserten Schutz vor der neuesten Malware profitieren. Dank dieses Echtzeit-Datenstroms können wir extrem schnell auf neue Malware reagieren und gleichzeitig die Anzahl der Fehlalarme (False-Positives) reduzieren. *Manche Funktionen werden von bestimmten Plattformen nicht unterstützt. Schutz für Ihre File-Server Sicherheit in heterogenen Umgebungen Unsere vielfach ausgezeichneten Sicherheitstechnologien schützen File-Server unter Windows, Linux oder FreeBSD. Optimierte Scanvorgänge garantieren bei Ihren Servern eine minimale Beeinträchtigung der Systemleistung. Zusätzlich zu Clusterservern schützen wir ebenfalls Citrix- und Microsoft-Terminalserver Zuverlässiger Schutz Sollte bei einem Ihrer File-Server ein Fehler auftreten, werden unsere Sicherheitstechnologien automatisch neu gestartet, wenn der File-Server wieder hochfährt. Erheblich verbesserte Verwaltung Jede Minute, die für Verwaltung und Report...91,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Total Security for BusinessSchutz für Desktops und Laptops unter Windows, Linux und Mac Mehrschichtige Sicherheit Unsere neueste Anti-Malware-Engine vereint signaturbasierte Sicherheit, heuristische und verhaltensbasierte Analysen und Cloud-basierte Verfahren, um Ihr Unternehmen vor bekannten, unbekannten und hoch entwickelten Bedrohungen zu schützen. Die Engine schützt alle Kombinationen aus Mac-, Linux- und Windows-Desktops und -Laptops. Überblick der Funktionen Vereinfacht die Sicherheitsverwaltung über eine einzige Konsole. Bietet automatische EDR-Funktionen gegen die neuesten Cyberbedrohungen. Erhöht die Produktivität von Unternehmen durch Schutz vor Spam. Schützt den E-Mail- und Webverkehr am Gateway. Reduziert das Risiko von Angriffen, indem es die Sicherheit der Arbeitsplatzrechner im Unternehmen erhöht. Verschlüsselt Daten, um den Verlust vertraulicher Informationen zu verhindern. Beseitigt Schwachstellen und blockiert Einfallstore für Angriffe. Unterstützt Ihre Maßnahmen zur Einhaltung gesetzlicher Vorschriften Effizientere Sicherheits-Updates Da Cyberkriminelle ständig neue und komplexere Malware in Umlauf bringen, stellen wir unsere Datenbank-Updates viel häufiger bereit als viele andere Sicherheitsanbieter. Außerdem setzen wir hoch entwickelte Sicherheitstechnologien ein, die erheblich verbesserte Erkennungsraten garantieren und gleichzeitig die Größe der Update-Dateien verringern damit mehr von Ihrer Netzwerkbandbreite für andere Aufgaben übrig bleibt. Schutz vor unbekannten und hoch entwickelten Bedrohungen Wenn ein neues Malware-Objekt in Umlauf gebracht wird, ist das Risiko zunächst besonders hoch. Um lückenlosen Schutz vor neuen Bedrohungen zu garantieren, werden die Technologien und die Bedrohungsanalyse von Kaspersky Lab kontinuierlich weiterentwickelt. Hierdurch wird sichergestellt, dass Ihr Unternehmen auch vor den raffiniertesten neuen Bedrohungen geschützt ist. Erkennen von verdächtigem Verhalten Immer wenn ein Programm innerhalb Ihres Unternehmensnetzwerks gestartet wird, übernimmt unser Aktivitätsmonitor die Überwachung des Programmverhaltens. Wird ein verdächtiges Verhaltensmuster erkannt, wird das Programm automatisch vom Aktivitätsmonitor blockiert. Da der Aktivitätsmonitor außerdem ein dynamisches Protokoll zu den Aktivitäten in Betriebssystem, Registry etc. führt, kann er schädliche Aktionen, die die Malware vor ihrer Blockierung ausgeführt hatte, automatisch zurücksetzen. Schutz vor Exploits Die Automatic Exploit Prevention-Technologie (AEP) von Kaspersky Lab sorgt dafür, dass Schwachstellen Ihres Betriebssystems oder anderer verwendeter Programme nicht von Malware ausgenutzt werden können. AEP überwacht speziell die am häufigsten angegriffenen Programme, z. B. Microsoft Office, Internet Explorer, Adobe Reader, Java usw., um zusätzlichen Schutz vor und Überwachung auf unbekannte Bedrohungen zu bieten. Kontrolle über Programme und Verbindungen Auch wenn einige Programme nicht direkt als schädlich eingestuft werden, so gelten sie doch als hoch riskant. Oft empfiehlt es sich, die Aktivitäten solcher Anwendungen einzuschränken. Unser hostbasiertes System zur Angriffsüberwachung (HIPS, Host-Based Intrusion Prevention System) schränkt die Aktivitäten auf dem Endpoint ein, je nachdem, welche Vertrauensstufe einem Programm zugeordnet wurde. HIPS arbeitet mit unserer persönlichen Firewall zusammen, welche die Netzwerkaktivität einschränkt. Blockieren von Angriffen auf das Netzwerk Der Network Attack Blocker erkennt und überwacht verdächtige Aktivitäten in Ihrem Unternehmensnetzwerk und ermöglicht Ihnen, die Reaktion Ihres Systems auf verdächtiges Verhalten festzulegen. Die Leistungsstärke der Cloud - für noch mehr Sicherheit Millionen von Kaspersky-Nutzern haben sich entschieden, das Cloud-basierte Kaspersky Security Network (KSN) Daten über Malware und verdächtiges Verhalten auf ihren Computern sammeln zu lassen. Auch Ihr Unternehmen kann von einem verbesserten Schutz vor der neuesten Malware profitieren. Dank dieses Echtzeit-Datenstroms können wir extrem schnell auf neue Malware reagieren und gleichzeitig die Anzahl der Fehlalarme (False-Positives) reduzieren. *Manche Funktionen werden von bestimmten Plattformen nicht unterstützt. Schutz für Ihre File-Server Sicherheit in heterogenen Umgebungen Unsere vielfach ausgezeichneten Sicherheitstechnologien schützen File-Server unter Windows, Linux oder FreeBSD. Optimierte Scanvorgänge garantieren bei Ihren Servern eine minimale Beeinträchtigung der Systemleistung. Zusätzlich zu Clusterservern schützen wir ebenfalls Citrix- und Microsoft-Terminalserver Zuverlässiger Schutz Sollte bei einem Ihrer File-Server ein Fehler auftreten, werden unsere Sicherheitstechnologien automatisch neu gestartet, wenn der File-Server wieder hochfährt. Erheblich verbesserte Verwaltung Jede Minute, die für Verwaltung und Report...87,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Total Security for BusinessSchutz für Desktops und Laptops unter Windows, Linux und Mac Mehrschichtige Sicherheit Unsere neueste Anti-Malware-Engine vereint signaturbasierte Sicherheit, heuristische und verhaltensbasierte Analysen und Cloud-basierte Verfahren, um Ihr Unternehmen vor bekannten, unbekannten und hoch entwickelten Bedrohungen zu schützen. Die Engine schützt alle Kombinationen aus Mac-, Linux- und Windows-Desktops und -Laptops. Überblick der Funktionen Vereinfacht die Sicherheitsverwaltung über eine einzige Konsole. Bietet automatische EDR-Funktionen gegen die neuesten Cyberbedrohungen. Erhöht die Produktivität von Unternehmen durch Schutz vor Spam. Schützt den E-Mail- und Webverkehr am Gateway. Reduziert das Risiko von Angriffen, indem es die Sicherheit der Arbeitsplatzrechner im Unternehmen erhöht. Verschlüsselt Daten, um den Verlust vertraulicher Informationen zu verhindern. Beseitigt Schwachstellen und blockiert Einfallstore für Angriffe. Unterstützt Ihre Maßnahmen zur Einhaltung gesetzlicher Vorschriften Effizientere Sicherheits-Updates Da Cyberkriminelle ständig neue und komplexere Malware in Umlauf bringen, stellen wir unsere Datenbank-Updates viel häufiger bereit als viele andere Sicherheitsanbieter. Außerdem setzen wir hoch entwickelte Sicherheitstechnologien ein, die erheblich verbesserte Erkennungsraten garantieren und gleichzeitig die Größe der Update-Dateien verringern damit mehr von Ihrer Netzwerkbandbreite für andere Aufgaben übrig bleibt. Schutz vor unbekannten und hoch entwickelten Bedrohungen Wenn ein neues Malware-Objekt in Umlauf gebracht wird, ist das Risiko zunächst besonders hoch. Um lückenlosen Schutz vor neuen Bedrohungen zu garantieren, werden die Technologien und die Bedrohungsanalyse von Kaspersky Lab kontinuierlich weiterentwickelt. Hierdurch wird sichergestellt, dass Ihr Unternehmen auch vor den raffiniertesten neuen Bedrohungen geschützt ist. Erkennen von verdächtigem Verhalten Immer wenn ein Programm innerhalb Ihres Unternehmensnetzwerks gestartet wird, übernimmt unser Aktivitätsmonitor die Überwachung des Programmverhaltens. Wird ein verdächtiges Verhaltensmuster erkannt, wird das Programm automatisch vom Aktivitätsmonitor blockiert. Da der Aktivitätsmonitor außerdem ein dynamisches Protokoll zu den Aktivitäten in Betriebssystem, Registry etc. führt, kann er schädliche Aktionen, die die Malware vor ihrer Blockierung ausgeführt hatte, automatisch zurücksetzen. Schutz vor Exploits Die Automatic Exploit Prevention-Technologie (AEP) von Kaspersky Lab sorgt dafür, dass Schwachstellen Ihres Betriebssystems oder anderer verwendeter Programme nicht von Malware ausgenutzt werden können. AEP überwacht speziell die am häufigsten angegriffenen Programme, z. B. Microsoft Office, Internet Explorer, Adobe Reader, Java usw., um zusätzlichen Schutz vor und Überwachung auf unbekannte Bedrohungen zu bieten. Kontrolle über Programme und Verbindungen Auch wenn einige Programme nicht direkt als schädlich eingestuft werden, so gelten sie doch als hoch riskant. Oft empfiehlt es sich, die Aktivitäten solcher Anwendungen einzuschränken. Unser hostbasiertes System zur Angriffsüberwachung (HIPS, Host-Based Intrusion Prevention System) schränkt die Aktivitäten auf dem Endpoint ein, je nachdem, welche Vertrauensstufe einem Programm zugeordnet wurde. HIPS arbeitet mit unserer persönlichen Firewall zusammen, welche die Netzwerkaktivität einschränkt. Blockieren von Angriffen auf das Netzwerk Der Network Attack Blocker erkennt und überwacht verdächtige Aktivitäten in Ihrem Unternehmensnetzwerk und ermöglicht Ihnen, die Reaktion Ihres Systems auf verdächtiges Verhalten festzulegen. Die Leistungsstärke der Cloud - für noch mehr Sicherheit Millionen von Kaspersky-Nutzern haben sich entschieden, das Cloud-basierte Kaspersky Security Network (KSN) Daten über Malware und verdächtiges Verhalten auf ihren Computern sammeln zu lassen. Auch Ihr Unternehmen kann von einem verbesserten Schutz vor der neuesten Malware profitieren. Dank dieses Echtzeit-Datenstroms können wir extrem schnell auf neue Malware reagieren und gleichzeitig die Anzahl der Fehlalarme (False-Positives) reduzieren. *Manche Funktionen werden von bestimmten Plattformen nicht unterstützt. Schutz für Ihre File-Server Sicherheit in heterogenen Umgebungen Unsere vielfach ausgezeichneten Sicherheitstechnologien schützen File-Server unter Windows, Linux oder FreeBSD. Optimierte Scanvorgänge garantieren bei Ihren Servern eine minimale Beeinträchtigung der Systemleistung. Zusätzlich zu Clusterservern schützen wir ebenfalls Citrix- und Microsoft-Terminalserver Zuverlässiger Schutz Sollte bei einem Ihrer File-Server ein Fehler auftreten, werden unsere Sicherheitstechnologien automatisch neu gestartet, wenn der File-Server wieder hochfährt. Erheblich verbesserte Verwaltung Jede Minute, die für Verwaltung und Report...90,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Kann ich einen zweiten Yubico Security Key als Backup verwenden?
Ja, Sie können einen zweiten Yubico Security Key als Backup verwenden. Wenn Sie Ihren ersten Schlüssel verlieren oder beschädigen, können Sie den zweiten Schlüssel verwenden, um auf Ihre Konten zuzugreifen. Es ist jedoch wichtig, den zweiten Schlüssel sicher aufzubewahren, um Missbrauch zu vermeiden. **
-
Wie lautet die Syntax für eine Index-For-Schleife?
Die Syntax für eine Index-For-Schleife variiert je nach Programmiersprache, aber im Allgemeinen sieht sie wie folgt aus: for (initialisierung; bedingung; inkrementierung) { // Code, der in der Schleife ausgeführt wird } Die Initialisierung legt den Startwert des Index fest, die Bedingung definiert, wann die Schleife beendet werden soll, und die Inkrementierung aktualisiert den Index nach jedem Schleifendurchlauf. **
-
Wie greife ich in einer Java for-each-Schleife auf den Index zu?
In einer for-each-Schleife in Java ist es nicht möglich, direkt auf den Index zuzugreifen. Die for-each-Schleife wird verwendet, um über die Elemente einer Collection oder eines Arrays zu iterieren, ohne den Index explizit zu verwenden. Wenn du den Index benötigst, solltest du stattdessen eine herkömmliche for-Schleife verwenden. **
-
Wie lautet die Syntax für eine if-else-Abfrage innerhalb einer for-Schleife in Python?
Die Syntax für eine if-else-Abfrage innerhalb einer for-Schleife in Python sieht wie folgt aus: ```python for element in liste: if bedingung: # Code, der ausgeführt wird, wenn die Bedingung erfüllt ist else: # Code, der ausgeführt wird, wenn die Bedingung nicht erfüllt ist ``` Hierbei wird der Code innerhalb der Schleife für jedes Element in der Liste ausgeführt. Wenn die Bedingung erfüllt ist, wird der Code im if-Block ausgeführt, ansonsten wird der Code im else-Block ausgeführt. **
Gibt es eine Möglichkeit, einen Timeout für einen einzelnen Durchlauf einer For-Schleife oder einer GetHeaders-Abfrage in PHP festzulegen?
Ja, es gibt eine Möglichkeit, einen Timeout für einen einzelnen Durchlauf einer For-Schleife oder einer GetHeaders-Abfrage in PHP festzulegen. Du kannst die Funktion `set_time_limit()` verwenden, um den Timeout-Wert in Sekunden festzulegen. Wenn der Timeout erreicht wird, wird eine `TimeoutException` ausgelöst, die du dann entsprechend behandeln kannst. **
Top-Angebote
Produkte zum Begriff Seissiger-Security-Case-For:
-
Kaspersky Total Security for BusinessSchutz für Desktops und Laptops unter Windows, Linux und Mac Mehrschichtige Sicherheit Unsere neueste Anti-Malware-Engine vereint signaturbasierte Sicherheit, heuristische und verhaltensbasierte Analysen und Cloud-basierte Verfahren, um Ihr Unternehmen vor bekannten, unbekannten und hoch entwickelten Bedrohungen zu schützen. Die Engine schützt alle Kombinationen aus Mac-, Linux- und Windows-Desktops und -Laptops. Überblick der Funktionen Vereinfacht die Sicherheitsverwaltung über eine einzige Konsole. Bietet automatische EDR-Funktionen gegen die neuesten Cyberbedrohungen. Erhöht die Produktivität von Unternehmen durch Schutz vor Spam. Schützt den E-Mail- und Webverkehr am Gateway. Reduziert das Risiko von Angriffen, indem es die Sicherheit der Arbeitsplatzrechner im Unternehmen erhöht. Verschlüsselt Daten, um den Verlust vertraulicher Informationen zu verhindern. Beseitigt Schwachstellen und blockiert Einfallstore für Angriffe. Unterstützt Ihre Maßnahmen zur Einhaltung gesetzlicher Vorschriften Effizientere Sicherheits-Updates Da Cyberkriminelle ständig neue und komplexere Malware in Umlauf bringen, stellen wir unsere Datenbank-Updates viel häufiger bereit als viele andere Sicherheitsanbieter. Außerdem setzen wir hoch entwickelte Sicherheitstechnologien ein, die erheblich verbesserte Erkennungsraten garantieren und gleichzeitig die Größe der Update-Dateien verringern damit mehr von Ihrer Netzwerkbandbreite für andere Aufgaben übrig bleibt. Schutz vor unbekannten und hoch entwickelten Bedrohungen Wenn ein neues Malware-Objekt in Umlauf gebracht wird, ist das Risiko zunächst besonders hoch. Um lückenlosen Schutz vor neuen Bedrohungen zu garantieren, werden die Technologien und die Bedrohungsanalyse von Kaspersky Lab kontinuierlich weiterentwickelt. Hierdurch wird sichergestellt, dass Ihr Unternehmen auch vor den raffiniertesten neuen Bedrohungen geschützt ist. Erkennen von verdächtigem Verhalten Immer wenn ein Programm innerhalb Ihres Unternehmensnetzwerks gestartet wird, übernimmt unser Aktivitätsmonitor die Überwachung des Programmverhaltens. Wird ein verdächtiges Verhaltensmuster erkannt, wird das Programm automatisch vom Aktivitätsmonitor blockiert. Da der Aktivitätsmonitor außerdem ein dynamisches Protokoll zu den Aktivitäten in Betriebssystem, Registry etc. führt, kann er schädliche Aktionen, die die Malware vor ihrer Blockierung ausgeführt hatte, automatisch zurücksetzen. Schutz vor Exploits Die Automatic Exploit Prevention-Technologie (AEP) von Kaspersky Lab sorgt dafür, dass Schwachstellen Ihres Betriebssystems oder anderer verwendeter Programme nicht von Malware ausgenutzt werden können. AEP überwacht speziell die am häufigsten angegriffenen Programme, z. B. Microsoft Office, Internet Explorer, Adobe Reader, Java usw., um zusätzlichen Schutz vor und Überwachung auf unbekannte Bedrohungen zu bieten. Kontrolle über Programme und Verbindungen Auch wenn einige Programme nicht direkt als schädlich eingestuft werden, so gelten sie doch als hoch riskant. Oft empfiehlt es sich, die Aktivitäten solcher Anwendungen einzuschränken. Unser hostbasiertes System zur Angriffsüberwachung (HIPS, Host-Based Intrusion Prevention System) schränkt die Aktivitäten auf dem Endpoint ein, je nachdem, welche Vertrauensstufe einem Programm zugeordnet wurde. HIPS arbeitet mit unserer persönlichen Firewall zusammen, welche die Netzwerkaktivität einschränkt. Blockieren von Angriffen auf das Netzwerk Der Network Attack Blocker erkennt und überwacht verdächtige Aktivitäten in Ihrem Unternehmensnetzwerk und ermöglicht Ihnen, die Reaktion Ihres Systems auf verdächtiges Verhalten festzulegen. Die Leistungsstärke der Cloud - für noch mehr Sicherheit Millionen von Kaspersky-Nutzern haben sich entschieden, das Cloud-basierte Kaspersky Security Network (KSN) Daten über Malware und verdächtiges Verhalten auf ihren Computern sammeln zu lassen. Auch Ihr Unternehmen kann von einem verbesserten Schutz vor der neuesten Malware profitieren. Dank dieses Echtzeit-Datenstroms können wir extrem schnell auf neue Malware reagieren und gleichzeitig die Anzahl der Fehlalarme (False-Positives) reduzieren. *Manche Funktionen werden von bestimmten Plattformen nicht unterstützt. Schutz für Ihre File-Server Sicherheit in heterogenen Umgebungen Unsere vielfach ausgezeichneten Sicherheitstechnologien schützen File-Server unter Windows, Linux oder FreeBSD. Optimierte Scanvorgänge garantieren bei Ihren Servern eine minimale Beeinträchtigung der Systemleistung. Zusätzlich zu Clusterservern schützen wir ebenfalls Citrix- und Microsoft-Terminalserver Zuverlässiger Schutz Sollte bei einem Ihrer File-Server ein Fehler auftreten, werden unsere Sicherheitstechnologien automatisch neu gestartet, wenn der File-Server wieder hochfährt. Erheblich verbesserte Verwaltung Jede Minute, die für Verwaltung und Report...89,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Reilly, Daniel: Math for SecurityMath for Security , From Graphs and Geometry to Spatial Analysis , > , Erscheinungsjahr: 20231024, Autoren: Reilly, Daniel, Themenüberschrift: COMPUTERS / Security / Cryptography, Keyword: security gifts;cybersecurity gifts;math gifts;educational gifts;nerd gifts;gift books;tech gifts;gifts for nerds;geek gifts;gifts for geeks;applied maths;maths;computational geometry;pentesting;penetration testing;blue team;python projects;cryptography;data security;python;statistics;graph theory;applied math;ethical hacking;information security;hacking;cybersecurity;security;math;mathematics;technology;computer;computers;math books;numbers;code;coding;coding for kids;hackers;math book;privacy, Fachschema: Datenverarbeitung / Datenverschlüsselung, Kryptografie~Kryptologie~Mathematik~Programmiersprachen~Kryptografie~Verschlüsselung~Mathematik / Informatik, Computer, Fachkategorie: Kodierungstheorie und Verschlüsselung (Kryptologie)~Angewandte Mathematik~Programmier- und Skriptsprachen, allgemein~Kryptografie, Verschlüsselungstechnologie~Computernetzwerke und maschinelle Kommunikation, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 179, Höhe: 21, Gewicht: 606, Produktform: Kartoniert, Genre: Importe,37,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Total Security for BusinessSchutz für Desktops und Laptops unter Windows, Linux und Mac Mehrschichtige Sicherheit Unsere neueste Anti-Malware-Engine vereint signaturbasierte Sicherheit, heuristische und verhaltensbasierte Analysen und Cloud-basierte Verfahren, um Ihr Unternehmen vor bekannten, unbekannten und hoch entwickelten Bedrohungen zu schützen. Die Engine schützt alle Kombinationen aus Mac-, Linux- und Windows-Desktops und -Laptops. Überblick der Funktionen Vereinfacht die Sicherheitsverwaltung über eine einzige Konsole. Bietet automatische EDR-Funktionen gegen die neuesten Cyberbedrohungen. Erhöht die Produktivität von Unternehmen durch Schutz vor Spam. Schützt den E-Mail- und Webverkehr am Gateway. Reduziert das Risiko von Angriffen, indem es die Sicherheit der Arbeitsplatzrechner im Unternehmen erhöht. Verschlüsselt Daten, um den Verlust vertraulicher Informationen zu verhindern. Beseitigt Schwachstellen und blockiert Einfallstore für Angriffe. Unterstützt Ihre Maßnahmen zur Einhaltung gesetzlicher Vorschriften Effizientere Sicherheits-Updates Da Cyberkriminelle ständig neue und komplexere Malware in Umlauf bringen, stellen wir unsere Datenbank-Updates viel häufiger bereit als viele andere Sicherheitsanbieter. Außerdem setzen wir hoch entwickelte Sicherheitstechnologien ein, die erheblich verbesserte Erkennungsraten garantieren und gleichzeitig die Größe der Update-Dateien verringern damit mehr von Ihrer Netzwerkbandbreite für andere Aufgaben übrig bleibt. Schutz vor unbekannten und hoch entwickelten Bedrohungen Wenn ein neues Malware-Objekt in Umlauf gebracht wird, ist das Risiko zunächst besonders hoch. Um lückenlosen Schutz vor neuen Bedrohungen zu garantieren, werden die Technologien und die Bedrohungsanalyse von Kaspersky Lab kontinuierlich weiterentwickelt. Hierdurch wird sichergestellt, dass Ihr Unternehmen auch vor den raffiniertesten neuen Bedrohungen geschützt ist. Erkennen von verdächtigem Verhalten Immer wenn ein Programm innerhalb Ihres Unternehmensnetzwerks gestartet wird, übernimmt unser Aktivitätsmonitor die Überwachung des Programmverhaltens. Wird ein verdächtiges Verhaltensmuster erkannt, wird das Programm automatisch vom Aktivitätsmonitor blockiert. Da der Aktivitätsmonitor außerdem ein dynamisches Protokoll zu den Aktivitäten in Betriebssystem, Registry etc. führt, kann er schädliche Aktionen, die die Malware vor ihrer Blockierung ausgeführt hatte, automatisch zurücksetzen. Schutz vor Exploits Die Automatic Exploit Prevention-Technologie (AEP) von Kaspersky Lab sorgt dafür, dass Schwachstellen Ihres Betriebssystems oder anderer verwendeter Programme nicht von Malware ausgenutzt werden können. AEP überwacht speziell die am häufigsten angegriffenen Programme, z. B. Microsoft Office, Internet Explorer, Adobe Reader, Java usw., um zusätzlichen Schutz vor und Überwachung auf unbekannte Bedrohungen zu bieten. Kontrolle über Programme und Verbindungen Auch wenn einige Programme nicht direkt als schädlich eingestuft werden, so gelten sie doch als hoch riskant. Oft empfiehlt es sich, die Aktivitäten solcher Anwendungen einzuschränken. Unser hostbasiertes System zur Angriffsüberwachung (HIPS, Host-Based Intrusion Prevention System) schränkt die Aktivitäten auf dem Endpoint ein, je nachdem, welche Vertrauensstufe einem Programm zugeordnet wurde. HIPS arbeitet mit unserer persönlichen Firewall zusammen, welche die Netzwerkaktivität einschränkt. Blockieren von Angriffen auf das Netzwerk Der Network Attack Blocker erkennt und überwacht verdächtige Aktivitäten in Ihrem Unternehmensnetzwerk und ermöglicht Ihnen, die Reaktion Ihres Systems auf verdächtiges Verhalten festzulegen. Die Leistungsstärke der Cloud - für noch mehr Sicherheit Millionen von Kaspersky-Nutzern haben sich entschieden, das Cloud-basierte Kaspersky Security Network (KSN) Daten über Malware und verdächtiges Verhalten auf ihren Computern sammeln zu lassen. Auch Ihr Unternehmen kann von einem verbesserten Schutz vor der neuesten Malware profitieren. Dank dieses Echtzeit-Datenstroms können wir extrem schnell auf neue Malware reagieren und gleichzeitig die Anzahl der Fehlalarme (False-Positives) reduzieren. *Manche Funktionen werden von bestimmten Plattformen nicht unterstützt. Schutz für Ihre File-Server Sicherheit in heterogenen Umgebungen Unsere vielfach ausgezeichneten Sicherheitstechnologien schützen File-Server unter Windows, Linux oder FreeBSD. Optimierte Scanvorgänge garantieren bei Ihren Servern eine minimale Beeinträchtigung der Systemleistung. Zusätzlich zu Clusterservern schützen wir ebenfalls Citrix- und Microsoft-Terminalserver Zuverlässiger Schutz Sollte bei einem Ihrer File-Server ein Fehler auftreten, werden unsere Sicherheitstechnologien automatisch neu gestartet, wenn der File-Server wieder hochfährt. Erheblich verbesserte Verwaltung Jede Minute, die für Verwaltung und Report...91,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sagt der Case Mix Index aus?
Was sagt der Case Mix Index aus? Der Case Mix Index ist ein Maß dafür, wie komplex die Fälle in einem Krankenhaus sind. Er wird berechnet, indem die Schwere der Erkrankungen der Patienten berücksichtigt wird. Ein hoher Case Mix Index deutet darauf hin, dass das Krankenhaus viele Patienten mit komplexen Gesundheitsproblemen behandelt. Ein niedriger Case Mix Index hingegen zeigt an, dass die Patienten eher weniger schwere Erkrankungen haben. Insgesamt gibt der Case Mix Index Aufschluss über die Art und Schwere der Fälle, mit denen ein Krankenhaus konfrontiert ist. **
-
Welche Übungsaufgaben benötigt ein Anfänger für die while-Schleife, switch-case, for-Schleife und do-while-Schleife?
Ein Anfänger könnte Übungsaufgaben für die while-Schleife verwenden, um das Konzept des wiederholten Ausführens von Code zu verstehen. Zum Beispiel könnte er eine Aufgabe erhalten, bei der er eine while-Schleife verwendet, um die Zahlen von 1 bis 10 auszugeben. Für die switch-case-Struktur könnte ein Anfänger Übungsaufgaben verwenden, um das Konzept der bedingten Anweisungen zu üben. Zum Beispiel könnte er eine Aufgabe erhalten, bei der er eine switch-case-Struktur verwendet, um den Wochentag basierend auf einer Zahl auszugeben. Für die for-Schleife könnte ein Anfänger Übungsaufgaben verwenden, um das Konzept der Schleifensteuerung zu üben. Zum Beispiel könnte er eine Aufgabe erhalten, bei der er eine for-Schleife verwendet, um die Summe **
-
Kann ich einen zweiten Yubico Security Key als Backup verwenden?
Ja, Sie können einen zweiten Yubico Security Key als Backup verwenden. Wenn Sie Ihren ersten Schlüssel verlieren oder beschädigen, können Sie den zweiten Schlüssel verwenden, um auf Ihre Konten zuzugreifen. Es ist jedoch wichtig, den zweiten Schlüssel sicher aufzubewahren, um Missbrauch zu vermeiden. **
-
Wie lautet die Syntax für eine Index-For-Schleife?
Die Syntax für eine Index-For-Schleife variiert je nach Programmiersprache, aber im Allgemeinen sieht sie wie folgt aus: for (initialisierung; bedingung; inkrementierung) { // Code, der in der Schleife ausgeführt wird } Die Initialisierung legt den Startwert des Index fest, die Bedingung definiert, wann die Schleife beendet werden soll, und die Inkrementierung aktualisiert den Index nach jedem Schleifendurchlauf. **
Ähnliche Suchbegriffe für Seissiger-Security-Case-For
-
Kaspersky Total Security for BusinessSchutz für Desktops und Laptops unter Windows, Linux und Mac Mehrschichtige Sicherheit Unsere neueste Anti-Malware-Engine vereint signaturbasierte Sicherheit, heuristische und verhaltensbasierte Analysen und Cloud-basierte Verfahren, um Ihr Unternehmen vor bekannten, unbekannten und hoch entwickelten Bedrohungen zu schützen. Die Engine schützt alle Kombinationen aus Mac-, Linux- und Windows-Desktops und -Laptops. Überblick der Funktionen Vereinfacht die Sicherheitsverwaltung über eine einzige Konsole. Bietet automatische EDR-Funktionen gegen die neuesten Cyberbedrohungen. Erhöht die Produktivität von Unternehmen durch Schutz vor Spam. Schützt den E-Mail- und Webverkehr am Gateway. Reduziert das Risiko von Angriffen, indem es die Sicherheit der Arbeitsplatzrechner im Unternehmen erhöht. Verschlüsselt Daten, um den Verlust vertraulicher Informationen zu verhindern. Beseitigt Schwachstellen und blockiert Einfallstore für Angriffe. Unterstützt Ihre Maßnahmen zur Einhaltung gesetzlicher Vorschriften Effizientere Sicherheits-Updates Da Cyberkriminelle ständig neue und komplexere Malware in Umlauf bringen, stellen wir unsere Datenbank-Updates viel häufiger bereit als viele andere Sicherheitsanbieter. Außerdem setzen wir hoch entwickelte Sicherheitstechnologien ein, die erheblich verbesserte Erkennungsraten garantieren und gleichzeitig die Größe der Update-Dateien verringern damit mehr von Ihrer Netzwerkbandbreite für andere Aufgaben übrig bleibt. Schutz vor unbekannten und hoch entwickelten Bedrohungen Wenn ein neues Malware-Objekt in Umlauf gebracht wird, ist das Risiko zunächst besonders hoch. Um lückenlosen Schutz vor neuen Bedrohungen zu garantieren, werden die Technologien und die Bedrohungsanalyse von Kaspersky Lab kontinuierlich weiterentwickelt. Hierdurch wird sichergestellt, dass Ihr Unternehmen auch vor den raffiniertesten neuen Bedrohungen geschützt ist. Erkennen von verdächtigem Verhalten Immer wenn ein Programm innerhalb Ihres Unternehmensnetzwerks gestartet wird, übernimmt unser Aktivitätsmonitor die Überwachung des Programmverhaltens. Wird ein verdächtiges Verhaltensmuster erkannt, wird das Programm automatisch vom Aktivitätsmonitor blockiert. Da der Aktivitätsmonitor außerdem ein dynamisches Protokoll zu den Aktivitäten in Betriebssystem, Registry etc. führt, kann er schädliche Aktionen, die die Malware vor ihrer Blockierung ausgeführt hatte, automatisch zurücksetzen. Schutz vor Exploits Die Automatic Exploit Prevention-Technologie (AEP) von Kaspersky Lab sorgt dafür, dass Schwachstellen Ihres Betriebssystems oder anderer verwendeter Programme nicht von Malware ausgenutzt werden können. AEP überwacht speziell die am häufigsten angegriffenen Programme, z. B. Microsoft Office, Internet Explorer, Adobe Reader, Java usw., um zusätzlichen Schutz vor und Überwachung auf unbekannte Bedrohungen zu bieten. Kontrolle über Programme und Verbindungen Auch wenn einige Programme nicht direkt als schädlich eingestuft werden, so gelten sie doch als hoch riskant. Oft empfiehlt es sich, die Aktivitäten solcher Anwendungen einzuschränken. Unser hostbasiertes System zur Angriffsüberwachung (HIPS, Host-Based Intrusion Prevention System) schränkt die Aktivitäten auf dem Endpoint ein, je nachdem, welche Vertrauensstufe einem Programm zugeordnet wurde. HIPS arbeitet mit unserer persönlichen Firewall zusammen, welche die Netzwerkaktivität einschränkt. Blockieren von Angriffen auf das Netzwerk Der Network Attack Blocker erkennt und überwacht verdächtige Aktivitäten in Ihrem Unternehmensnetzwerk und ermöglicht Ihnen, die Reaktion Ihres Systems auf verdächtiges Verhalten festzulegen. Die Leistungsstärke der Cloud - für noch mehr Sicherheit Millionen von Kaspersky-Nutzern haben sich entschieden, das Cloud-basierte Kaspersky Security Network (KSN) Daten über Malware und verdächtiges Verhalten auf ihren Computern sammeln zu lassen. Auch Ihr Unternehmen kann von einem verbesserten Schutz vor der neuesten Malware profitieren. Dank dieses Echtzeit-Datenstroms können wir extrem schnell auf neue Malware reagieren und gleichzeitig die Anzahl der Fehlalarme (False-Positives) reduzieren. *Manche Funktionen werden von bestimmten Plattformen nicht unterstützt. Schutz für Ihre File-Server Sicherheit in heterogenen Umgebungen Unsere vielfach ausgezeichneten Sicherheitstechnologien schützen File-Server unter Windows, Linux oder FreeBSD. Optimierte Scanvorgänge garantieren bei Ihren Servern eine minimale Beeinträchtigung der Systemleistung. Zusätzlich zu Clusterservern schützen wir ebenfalls Citrix- und Microsoft-Terminalserver Zuverlässiger Schutz Sollte bei einem Ihrer File-Server ein Fehler auftreten, werden unsere Sicherheitstechnologien automatisch neu gestartet, wenn der File-Server wieder hochfährt. Erheblich verbesserte Verwaltung Jede Minute, die für Verwaltung und Report...87,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Total Security for BusinessSchutz für Desktops und Laptops unter Windows, Linux und Mac Mehrschichtige Sicherheit Unsere neueste Anti-Malware-Engine vereint signaturbasierte Sicherheit, heuristische und verhaltensbasierte Analysen und Cloud-basierte Verfahren, um Ihr Unternehmen vor bekannten, unbekannten und hoch entwickelten Bedrohungen zu schützen. Die Engine schützt alle Kombinationen aus Mac-, Linux- und Windows-Desktops und -Laptops. Überblick der Funktionen Vereinfacht die Sicherheitsverwaltung über eine einzige Konsole. Bietet automatische EDR-Funktionen gegen die neuesten Cyberbedrohungen. Erhöht die Produktivität von Unternehmen durch Schutz vor Spam. Schützt den E-Mail- und Webverkehr am Gateway. Reduziert das Risiko von Angriffen, indem es die Sicherheit der Arbeitsplatzrechner im Unternehmen erhöht. Verschlüsselt Daten, um den Verlust vertraulicher Informationen zu verhindern. Beseitigt Schwachstellen und blockiert Einfallstore für Angriffe. Unterstützt Ihre Maßnahmen zur Einhaltung gesetzlicher Vorschriften Effizientere Sicherheits-Updates Da Cyberkriminelle ständig neue und komplexere Malware in Umlauf bringen, stellen wir unsere Datenbank-Updates viel häufiger bereit als viele andere Sicherheitsanbieter. Außerdem setzen wir hoch entwickelte Sicherheitstechnologien ein, die erheblich verbesserte Erkennungsraten garantieren und gleichzeitig die Größe der Update-Dateien verringern damit mehr von Ihrer Netzwerkbandbreite für andere Aufgaben übrig bleibt. Schutz vor unbekannten und hoch entwickelten Bedrohungen Wenn ein neues Malware-Objekt in Umlauf gebracht wird, ist das Risiko zunächst besonders hoch. Um lückenlosen Schutz vor neuen Bedrohungen zu garantieren, werden die Technologien und die Bedrohungsanalyse von Kaspersky Lab kontinuierlich weiterentwickelt. Hierdurch wird sichergestellt, dass Ihr Unternehmen auch vor den raffiniertesten neuen Bedrohungen geschützt ist. Erkennen von verdächtigem Verhalten Immer wenn ein Programm innerhalb Ihres Unternehmensnetzwerks gestartet wird, übernimmt unser Aktivitätsmonitor die Überwachung des Programmverhaltens. Wird ein verdächtiges Verhaltensmuster erkannt, wird das Programm automatisch vom Aktivitätsmonitor blockiert. Da der Aktivitätsmonitor außerdem ein dynamisches Protokoll zu den Aktivitäten in Betriebssystem, Registry etc. führt, kann er schädliche Aktionen, die die Malware vor ihrer Blockierung ausgeführt hatte, automatisch zurücksetzen. Schutz vor Exploits Die Automatic Exploit Prevention-Technologie (AEP) von Kaspersky Lab sorgt dafür, dass Schwachstellen Ihres Betriebssystems oder anderer verwendeter Programme nicht von Malware ausgenutzt werden können. AEP überwacht speziell die am häufigsten angegriffenen Programme, z. B. Microsoft Office, Internet Explorer, Adobe Reader, Java usw., um zusätzlichen Schutz vor und Überwachung auf unbekannte Bedrohungen zu bieten. Kontrolle über Programme und Verbindungen Auch wenn einige Programme nicht direkt als schädlich eingestuft werden, so gelten sie doch als hoch riskant. Oft empfiehlt es sich, die Aktivitäten solcher Anwendungen einzuschränken. Unser hostbasiertes System zur Angriffsüberwachung (HIPS, Host-Based Intrusion Prevention System) schränkt die Aktivitäten auf dem Endpoint ein, je nachdem, welche Vertrauensstufe einem Programm zugeordnet wurde. HIPS arbeitet mit unserer persönlichen Firewall zusammen, welche die Netzwerkaktivität einschränkt. Blockieren von Angriffen auf das Netzwerk Der Network Attack Blocker erkennt und überwacht verdächtige Aktivitäten in Ihrem Unternehmensnetzwerk und ermöglicht Ihnen, die Reaktion Ihres Systems auf verdächtiges Verhalten festzulegen. Die Leistungsstärke der Cloud - für noch mehr Sicherheit Millionen von Kaspersky-Nutzern haben sich entschieden, das Cloud-basierte Kaspersky Security Network (KSN) Daten über Malware und verdächtiges Verhalten auf ihren Computern sammeln zu lassen. Auch Ihr Unternehmen kann von einem verbesserten Schutz vor der neuesten Malware profitieren. Dank dieses Echtzeit-Datenstroms können wir extrem schnell auf neue Malware reagieren und gleichzeitig die Anzahl der Fehlalarme (False-Positives) reduzieren. *Manche Funktionen werden von bestimmten Plattformen nicht unterstützt. Schutz für Ihre File-Server Sicherheit in heterogenen Umgebungen Unsere vielfach ausgezeichneten Sicherheitstechnologien schützen File-Server unter Windows, Linux oder FreeBSD. Optimierte Scanvorgänge garantieren bei Ihren Servern eine minimale Beeinträchtigung der Systemleistung. Zusätzlich zu Clusterservern schützen wir ebenfalls Citrix- und Microsoft-Terminalserver Zuverlässiger Schutz Sollte bei einem Ihrer File-Server ein Fehler auftreten, werden unsere Sicherheitstechnologien automatisch neu gestartet, wenn der File-Server wieder hochfährt. Erheblich verbesserte Verwaltung Jede Minute, die für Verwaltung und Report...90,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Total Security for BusinessSchutz für Desktops und Laptops unter Windows, Linux und Mac Mehrschichtige Sicherheit Unsere neueste Anti-Malware-Engine vereint signaturbasierte Sicherheit, heuristische und verhaltensbasierte Analysen und Cloud-basierte Verfahren, um Ihr Unternehmen vor bekannten, unbekannten und hoch entwickelten Bedrohungen zu schützen. Die Engine schützt alle Kombinationen aus Mac-, Linux- und Windows-Desktops und -Laptops. Überblick der Funktionen Vereinfacht die Sicherheitsverwaltung über eine einzige Konsole. Bietet automatische EDR-Funktionen gegen die neuesten Cyberbedrohungen. Erhöht die Produktivität von Unternehmen durch Schutz vor Spam. Schützt den E-Mail- und Webverkehr am Gateway. Reduziert das Risiko von Angriffen, indem es die Sicherheit der Arbeitsplatzrechner im Unternehmen erhöht. Verschlüsselt Daten, um den Verlust vertraulicher Informationen zu verhindern. Beseitigt Schwachstellen und blockiert Einfallstore für Angriffe. Unterstützt Ihre Maßnahmen zur Einhaltung gesetzlicher Vorschriften Effizientere Sicherheits-Updates Da Cyberkriminelle ständig neue und komplexere Malware in Umlauf bringen, stellen wir unsere Datenbank-Updates viel häufiger bereit als viele andere Sicherheitsanbieter. Außerdem setzen wir hoch entwickelte Sicherheitstechnologien ein, die erheblich verbesserte Erkennungsraten garantieren und gleichzeitig die Größe der Update-Dateien verringern damit mehr von Ihrer Netzwerkbandbreite für andere Aufgaben übrig bleibt. Schutz vor unbekannten und hoch entwickelten Bedrohungen Wenn ein neues Malware-Objekt in Umlauf gebracht wird, ist das Risiko zunächst besonders hoch. Um lückenlosen Schutz vor neuen Bedrohungen zu garantieren, werden die Technologien und die Bedrohungsanalyse von Kaspersky Lab kontinuierlich weiterentwickelt. Hierdurch wird sichergestellt, dass Ihr Unternehmen auch vor den raffiniertesten neuen Bedrohungen geschützt ist. Erkennen von verdächtigem Verhalten Immer wenn ein Programm innerhalb Ihres Unternehmensnetzwerks gestartet wird, übernimmt unser Aktivitätsmonitor die Überwachung des Programmverhaltens. Wird ein verdächtiges Verhaltensmuster erkannt, wird das Programm automatisch vom Aktivitätsmonitor blockiert. Da der Aktivitätsmonitor außerdem ein dynamisches Protokoll zu den Aktivitäten in Betriebssystem, Registry etc. führt, kann er schädliche Aktionen, die die Malware vor ihrer Blockierung ausgeführt hatte, automatisch zurücksetzen. Schutz vor Exploits Die Automatic Exploit Prevention-Technologie (AEP) von Kaspersky Lab sorgt dafür, dass Schwachstellen Ihres Betriebssystems oder anderer verwendeter Programme nicht von Malware ausgenutzt werden können. AEP überwacht speziell die am häufigsten angegriffenen Programme, z. B. Microsoft Office, Internet Explorer, Adobe Reader, Java usw., um zusätzlichen Schutz vor und Überwachung auf unbekannte Bedrohungen zu bieten. Kontrolle über Programme und Verbindungen Auch wenn einige Programme nicht direkt als schädlich eingestuft werden, so gelten sie doch als hoch riskant. Oft empfiehlt es sich, die Aktivitäten solcher Anwendungen einzuschränken. Unser hostbasiertes System zur Angriffsüberwachung (HIPS, Host-Based Intrusion Prevention System) schränkt die Aktivitäten auf dem Endpoint ein, je nachdem, welche Vertrauensstufe einem Programm zugeordnet wurde. HIPS arbeitet mit unserer persönlichen Firewall zusammen, welche die Netzwerkaktivität einschränkt. Blockieren von Angriffen auf das Netzwerk Der Network Attack Blocker erkennt und überwacht verdächtige Aktivitäten in Ihrem Unternehmensnetzwerk und ermöglicht Ihnen, die Reaktion Ihres Systems auf verdächtiges Verhalten festzulegen. Die Leistungsstärke der Cloud - für noch mehr Sicherheit Millionen von Kaspersky-Nutzern haben sich entschieden, das Cloud-basierte Kaspersky Security Network (KSN) Daten über Malware und verdächtiges Verhalten auf ihren Computern sammeln zu lassen. Auch Ihr Unternehmen kann von einem verbesserten Schutz vor der neuesten Malware profitieren. Dank dieses Echtzeit-Datenstroms können wir extrem schnell auf neue Malware reagieren und gleichzeitig die Anzahl der Fehlalarme (False-Positives) reduzieren. *Manche Funktionen werden von bestimmten Plattformen nicht unterstützt. Schutz für Ihre File-Server Sicherheit in heterogenen Umgebungen Unsere vielfach ausgezeichneten Sicherheitstechnologien schützen File-Server unter Windows, Linux oder FreeBSD. Optimierte Scanvorgänge garantieren bei Ihren Servern eine minimale Beeinträchtigung der Systemleistung. Zusätzlich zu Clusterservern schützen wir ebenfalls Citrix- und Microsoft-Terminalserver Zuverlässiger Schutz Sollte bei einem Ihrer File-Server ein Fehler auftreten, werden unsere Sicherheitstechnologien automatisch neu gestartet, wenn der File-Server wieder hochfährt. Erheblich verbesserte Verwaltung Jede Minute, die für Verwaltung und Report...179,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Total Security for BusinessSchutz für Desktops und Laptops unter Windows, Linux und Mac Mehrschichtige Sicherheit Unsere neueste Anti-Malware-Engine vereint signaturbasierte Sicherheit, heuristische und verhaltensbasierte Analysen und Cloud-basierte Verfahren, um Ihr Unternehmen vor bekannten, unbekannten und hoch entwickelten Bedrohungen zu schützen. Die Engine schützt alle Kombinationen aus Mac-, Linux- und Windows-Desktops und -Laptops. Überblick der Funktionen Vereinfacht die Sicherheitsverwaltung über eine einzige Konsole. Bietet automatische EDR-Funktionen gegen die neuesten Cyberbedrohungen. Erhöht die Produktivität von Unternehmen durch Schutz vor Spam. Schützt den E-Mail- und Webverkehr am Gateway. Reduziert das Risiko von Angriffen, indem es die Sicherheit der Arbeitsplatzrechner im Unternehmen erhöht. Verschlüsselt Daten, um den Verlust vertraulicher Informationen zu verhindern. Beseitigt Schwachstellen und blockiert Einfallstore für Angriffe. Unterstützt Ihre Maßnahmen zur Einhaltung gesetzlicher Vorschriften Effizientere Sicherheits-Updates Da Cyberkriminelle ständig neue und komplexere Malware in Umlauf bringen, stellen wir unsere Datenbank-Updates viel häufiger bereit als viele andere Sicherheitsanbieter. Außerdem setzen wir hoch entwickelte Sicherheitstechnologien ein, die erheblich verbesserte Erkennungsraten garantieren und gleichzeitig die Größe der Update-Dateien verringern damit mehr von Ihrer Netzwerkbandbreite für andere Aufgaben übrig bleibt. Schutz vor unbekannten und hoch entwickelten Bedrohungen Wenn ein neues Malware-Objekt in Umlauf gebracht wird, ist das Risiko zunächst besonders hoch. Um lückenlosen Schutz vor neuen Bedrohungen zu garantieren, werden die Technologien und die Bedrohungsanalyse von Kaspersky Lab kontinuierlich weiterentwickelt. Hierdurch wird sichergestellt, dass Ihr Unternehmen auch vor den raffiniertesten neuen Bedrohungen geschützt ist. Erkennen von verdächtigem Verhalten Immer wenn ein Programm innerhalb Ihres Unternehmensnetzwerks gestartet wird, übernimmt unser Aktivitätsmonitor die Überwachung des Programmverhaltens. Wird ein verdächtiges Verhaltensmuster erkannt, wird das Programm automatisch vom Aktivitätsmonitor blockiert. Da der Aktivitätsmonitor außerdem ein dynamisches Protokoll zu den Aktivitäten in Betriebssystem, Registry etc. führt, kann er schädliche Aktionen, die die Malware vor ihrer Blockierung ausgeführt hatte, automatisch zurücksetzen. Schutz vor Exploits Die Automatic Exploit Prevention-Technologie (AEP) von Kaspersky Lab sorgt dafür, dass Schwachstellen Ihres Betriebssystems oder anderer verwendeter Programme nicht von Malware ausgenutzt werden können. AEP überwacht speziell die am häufigsten angegriffenen Programme, z. B. Microsoft Office, Internet Explorer, Adobe Reader, Java usw., um zusätzlichen Schutz vor und Überwachung auf unbekannte Bedrohungen zu bieten. Kontrolle über Programme und Verbindungen Auch wenn einige Programme nicht direkt als schädlich eingestuft werden, so gelten sie doch als hoch riskant. Oft empfiehlt es sich, die Aktivitäten solcher Anwendungen einzuschränken. Unser hostbasiertes System zur Angriffsüberwachung (HIPS, Host-Based Intrusion Prevention System) schränkt die Aktivitäten auf dem Endpoint ein, je nachdem, welche Vertrauensstufe einem Programm zugeordnet wurde. HIPS arbeitet mit unserer persönlichen Firewall zusammen, welche die Netzwerkaktivität einschränkt. Blockieren von Angriffen auf das Netzwerk Der Network Attack Blocker erkennt und überwacht verdächtige Aktivitäten in Ihrem Unternehmensnetzwerk und ermöglicht Ihnen, die Reaktion Ihres Systems auf verdächtiges Verhalten festzulegen. Die Leistungsstärke der Cloud - für noch mehr Sicherheit Millionen von Kaspersky-Nutzern haben sich entschieden, das Cloud-basierte Kaspersky Security Network (KSN) Daten über Malware und verdächtiges Verhalten auf ihren Computern sammeln zu lassen. Auch Ihr Unternehmen kann von einem verbesserten Schutz vor der neuesten Malware profitieren. Dank dieses Echtzeit-Datenstroms können wir extrem schnell auf neue Malware reagieren und gleichzeitig die Anzahl der Fehlalarme (False-Positives) reduzieren. *Manche Funktionen werden von bestimmten Plattformen nicht unterstützt. Schutz für Ihre File-Server Sicherheit in heterogenen Umgebungen Unsere vielfach ausgezeichneten Sicherheitstechnologien schützen File-Server unter Windows, Linux oder FreeBSD. Optimierte Scanvorgänge garantieren bei Ihren Servern eine minimale Beeinträchtigung der Systemleistung. Zusätzlich zu Clusterservern schützen wir ebenfalls Citrix- und Microsoft-Terminalserver Zuverlässiger Schutz Sollte bei einem Ihrer File-Server ein Fehler auftreten, werden unsere Sicherheitstechnologien automatisch neu gestartet, wenn der File-Server wieder hochfährt. Erheblich verbesserte Verwaltung Jede Minute, die für Verwaltung und Report...83,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie greife ich in einer Java for-each-Schleife auf den Index zu?
In einer for-each-Schleife in Java ist es nicht möglich, direkt auf den Index zuzugreifen. Die for-each-Schleife wird verwendet, um über die Elemente einer Collection oder eines Arrays zu iterieren, ohne den Index explizit zu verwenden. Wenn du den Index benötigst, solltest du stattdessen eine herkömmliche for-Schleife verwenden. **
-
Wie lautet die Syntax für eine if-else-Abfrage innerhalb einer for-Schleife in Python?
Die Syntax für eine if-else-Abfrage innerhalb einer for-Schleife in Python sieht wie folgt aus: ```python for element in liste: if bedingung: # Code, der ausgeführt wird, wenn die Bedingung erfüllt ist else: # Code, der ausgeführt wird, wenn die Bedingung nicht erfüllt ist ``` Hierbei wird der Code innerhalb der Schleife für jedes Element in der Liste ausgeführt. Wenn die Bedingung erfüllt ist, wird der Code im if-Block ausgeführt, ansonsten wird der Code im else-Block ausgeführt. **
-
Gibt es eine Möglichkeit, einen Timeout für einen einzelnen Durchlauf einer For-Schleife oder einer GetHeaders-Abfrage in PHP festzulegen?
Ja, es gibt eine Möglichkeit, einen Timeout für einen einzelnen Durchlauf einer For-Schleife oder einer GetHeaders-Abfrage in PHP festzulegen. Du kannst die Funktion `set_time_limit()` verwenden, um den Timeout-Wert in Sekunden festzulegen. Wenn der Timeout erreicht wird, wird eine `TimeoutException` ausgelöst, die du dann entsprechend behandeln kannst. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.